Domain ndpt.de kaufen?
Wir ziehen mit dem Projekt
ndpt.de um.
Sind Sie am Kauf der Domain
ndpt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ndpt.de kaufen?
Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
Wie lautet die englische Übersetzung für "Datenschutz" und "Impressum" auf einer Webseite?
Die englische Übersetzung für "Datenschutz" ist "data protection" und für "Impressum" ist es "imprint". **
Ähnliche Suchbegriffe für Datenschutz-Richtlinien
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinien:
-
Was sollten Unternehmen beachten, um die gesetzlichen Richtlinien beim Datenschutz einzuhalten?
Unternehmen sollten sicherstellen, dass sie die Datenschutzgesetze und -vorschriften in ihrem Land kennen und einhalten. Dazu gehört die Einhaltung der Datenschutz-Grundverordnung (DSGVO) in der EU. Unternehmen sollten außerdem sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie deren Daten sammeln oder verarbeiten. **
-
Was bedeuten Impressum und Datenschutz auf Deutsch?
Das Impressum ist eine rechtliche Pflicht für Websites in Deutschland, um Informationen über den Betreiber der Website bereitzustellen. Es enthält Angaben wie Name, Adresse, Kontaktinformationen und weitere rechtliche Informationen. Datenschutz bezieht sich auf die Maßnahmen, die ergriffen werden, um personenbezogene Daten zu schützen. In Deutschland gibt es strenge Datenschutzgesetze, die regeln, wie personenbezogene Daten gesammelt, gespeichert und verwendet werden dürfen. Dies dient dem Schutz der Privatsphäre und der Sicherheit der Nutzer. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
Welche wichtigen Richtlinien muss ein Unternehmen beachten, um den Datenschutz seiner Kunden zu gewährleisten?
Ein Unternehmen muss sicherstellen, dass es die Datenschutzgesetze einhält, wie z.B. die DSGVO. Es sollte transparent sein, wie es mit den Daten seiner Kunden umgeht und diese nur für den vorgesehenen Zweck verwenden. Zudem muss es angemessene Sicherheitsmaßnahmen implementieren, um die Daten vor unbefugtem Zugriff zu schützen. **
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinien:
-
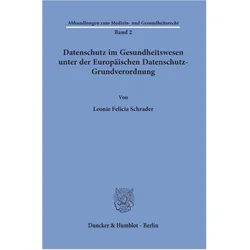
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
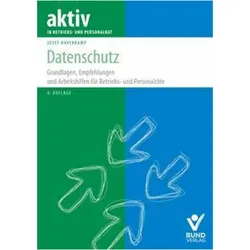
Datenschutz, Fachbücher von Josef HaverkampPraxis-Ratgeber zum Datenschutz Vorteile auf einen Blick: - Leicht verständlich und praxisnah - Mit zahlreichen Checklisten und Tipps - Beispiele und Tipps für die Gremienarbeit Die Datenschutz-Grundverordnung (DSGVO) und das Bundesdatenschutzgesetz (BDSG) werfen in der Praxis weiterhin Fragen auf. Neue Anforderungen sind durch die Novellierungen des Betriebsverfassungsgesetzes und von Personalvertretungsgesetzen hinzugekommen. Worauf müssen Betriebs- und Personalräte jetzt achten und wie können sie den Datenschutz bei zunehmender Digitalisierung sicherstellen? Josef Haverkamp gibt Antworten, liefert Tipps und Beispiele - immer mit Blick auf die Pflichten sowie die Mitbestimmungs- und Kontrollrechte von Betriebs- und Personalräten. Mit Checklisten zu den kniffligen Themen bietet er Hilfe und Erleichterung bei der Umsetzung. Aus dem Inhalt: - Grundlagen des Datenschutzes in Betrieb und Verwaltungen - Die praktische Umsetzung des Datenschutzes im Gremium in fünf Schritten - Die Datenschutz-Bestandsaufnahme (Audit) im Gremium - Das Datenschutzkonzept der gesetzlichen Interessenvertretung - Verzeichnisse und Löschfristen für Betriebs- und Personalräte - Die Umsetzung von technisch-organisatorischen Massnahmen (TOM). Aktuelle Themen der neuen 4. Auflage: - Das neue Hinweisgeberschutzgesetz (HinSchG) - Pflichten bei Verschlüsselungen personenbezogener Daten bei Weitergabe per E-Mail - Datenschutz in der Schwerbehindertenvertretung und im BEM-Verfahren Autor: Josef Haverkamp, Fachjournalist mit den Schwerpunkten Datenschutz und Digitalisierung, Datenschutzbeauftragter, Referent bei Datenschutz- und PC-Seminaren. Der Ratgeber ist auch Bestandteil des Online-Moduls Beschäftigtendatenschutz online.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
-
Wie lautet die englische Übersetzung für "Datenschutz" und "Impressum" auf einer Webseite?
Die englische Übersetzung für "Datenschutz" ist "data protection" und für "Impressum" ist es "imprint". **
-
Was sollten Unternehmen beachten, um die gesetzlichen Richtlinien beim Datenschutz einzuhalten?
Unternehmen sollten sicherstellen, dass sie die Datenschutzgesetze und -vorschriften in ihrem Land kennen und einhalten. Dazu gehört die Einhaltung der Datenschutz-Grundverordnung (DSGVO) in der EU. Unternehmen sollten außerdem sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie deren Daten sammeln oder verarbeiten. **
-
Was bedeuten Impressum und Datenschutz auf Deutsch?
Das Impressum ist eine rechtliche Pflicht für Websites in Deutschland, um Informationen über den Betreiber der Website bereitzustellen. Es enthält Angaben wie Name, Adresse, Kontaktinformationen und weitere rechtliche Informationen. Datenschutz bezieht sich auf die Maßnahmen, die ergriffen werden, um personenbezogene Daten zu schützen. In Deutschland gibt es strenge Datenschutzgesetze, die regeln, wie personenbezogene Daten gesammelt, gespeichert und verwendet werden dürfen. Dies dient dem Schutz der Privatsphäre und der Sicherheit der Nutzer. **
Ähnliche Suchbegriffe für Datenschutz-Richtlinien
-
Datenschutz im Verein, Fachbücher von Rose MüllerNutzen Sie zur Kommunikation im Verein WhatsApp? Gibt es einen Aushang mit Mitgliedernamen im Vereinsheim? Veröffentlichen Sie Fotos von Veranstaltungen, Trainings oder Wettkämpfen? Diese und andere Fragestellungen werden im Buch auf Herz und Nieren geprüft, damit Sie auch in Zeiten der DSGVO auf der sicheren Seite sind. Die Autorin bringt hier ihre jahrelange Erfahrung als selbstständige Unternehmerin und Beraterin ein und zeigt, wo die Fallstricke liegen. So wissen Sie, worauf Sie bei der Vielzahl der Regelungen ganz besonders achten müssen und wie Sie kostspielige Fehler vermeiden. Inhalte: - Anforderungen an Vereine aus der DSGVO/BDSG - Datenschutzbeauftragter (Pflicht, Benennung, Einhaltung DSGVO) - Zusammenarbeit mit der Datenschutz-Aufsichtsbehörde - Vereins-Webseite: Darauf muss geachtet werden - Kommunikation über Internet und E-Mail - Verpflichtung von Mitarbeitern auf Vertraulichkeit - Risikomanagement/IT-Sicherheit/Technische und organisatorische Massnahmen - Datenschutz im Vereinsalltag: WhatsApp-Gruppen, Aushang am Schwarzen Brett, Veröffentlichung von Fotos bei Wettkämpfen/Veranstaltungen, Mitgliederlisten, Veröffentlichung von Jubiläen - Haftung und Strafen: Was erwartet hier den Verein? - Arbeitshilfen online: Gesetze, Mustervorlagen.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
-
Welche wichtigen Richtlinien muss ein Unternehmen beachten, um den Datenschutz seiner Kunden zu gewährleisten?
Ein Unternehmen muss sicherstellen, dass es die Datenschutzgesetze einhält, wie z.B. die DSGVO. Es sollte transparent sein, wie es mit den Daten seiner Kunden umgeht und diese nur für den vorgesehenen Zweck verwenden. Zudem muss es angemessene Sicherheitsmaßnahmen implementieren, um die Daten vor unbefugtem Zugriff zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.